Domain plus-a.de kaufen?
Wir ziehen mit dem Projekt
plus-a.de um.
Sind Sie am Kauf der Domain
plus-a.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain plus-a.de kaufen?
Hat das B450 Gaming Plus Max TPM?
Nein, das B450 Gaming Plus Max unterstützt kein TPM (Trusted Platform Module). **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **

Ähnliche Suchbegriffe für TPM
Top-Angebote
Produkte zum Begriff TPM:
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Was ist TPM 2.0 auf dem MSI MPG B550 Gaming Plus?
TPM 2.0 steht für Trusted Platform Module 2.0, was eine Sicherheitsfunktion ist, die auf dem Mainboard des MSI MPG B550 Gaming Plus integriert ist. TPM 2.0 bietet eine sichere Umgebung für die Speicherung von kryptografischen Schlüsseln und ermöglicht eine sichere Authentifizierung und Verschlüsselung von Daten. Es hilft auch bei der Verhinderung von Hardware-Manipulationen und bietet einen zusätzlichen Schutz vor Malware-Angriffen. **
-
Wie kann ich das Asus Prime B360M-A TPM 2.0 nachrüsten?
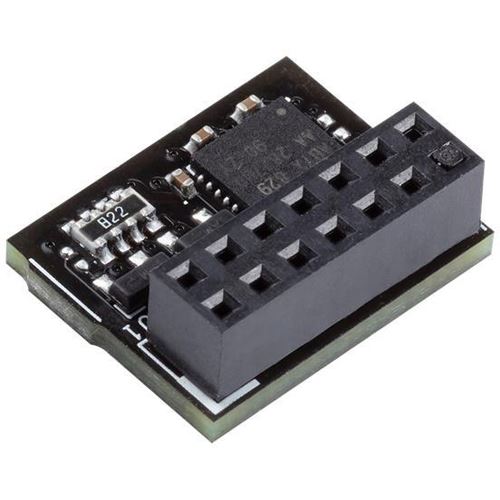
Das Asus Prime B360M-A unterstützt TPM 2.0, daher ist es nicht notwendig, es nachzurüsten. Das Motherboard verfügt bereits über einen TPM-Header, an den ein TPM-Modul angeschlossen werden kann. Sie müssen lediglich ein TPM-Modul erwerben und es entsprechend den Anweisungen des Motherboard-Handbuchs installieren. **

Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff TPM:
-
Hat das B450 Gaming Plus Max TPM?
Nein, das B450 Gaming Plus Max unterstützt kein TPM (Trusted Platform Module). **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
Ähnliche Suchbegriffe für TPM
-
Was ist TPM 2.0 auf dem MSI MPG B550 Gaming Plus?
TPM 2.0 steht für Trusted Platform Module 2.0, was eine Sicherheitsfunktion ist, die auf dem Mainboard des MSI MPG B550 Gaming Plus integriert ist. TPM 2.0 bietet eine sichere Umgebung für die Speicherung von kryptografischen Schlüsseln und ermöglicht eine sichere Authentifizierung und Verschlüsselung von Daten. Es hilft auch bei der Verhinderung von Hardware-Manipulationen und bietet einen zusätzlichen Schutz vor Malware-Angriffen. **
-
Wie kann ich das Asus Prime B360M-A TPM 2.0 nachrüsten?
Das Asus Prime B360M-A unterstützt TPM 2.0, daher ist es nicht notwendig, es nachzurüsten. Das Motherboard verfügt bereits über einen TPM-Header, an den ein TPM-Modul angeschlossen werden kann. Sie müssen lediglich ein TPM-Modul erwerben und es entsprechend den Anweisungen des Motherboard-Handbuchs installieren. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.